SYN flood hujumi nima va undan qanday himoyalanish
Assalamu Alaykum ,bugun TCPdagi SYN Flood hujumi haqida gaplashamiz . Buning uchun oldin TCP half-open holati haqida malumot olamiz . Maqolani to'liq tushunishingiz uchun quyidagi 2 ta maqolani o'qishni tavsiya qilaman. TCP Handshake va TCP haqida.
TCP half-open nima ?
Odatda client server bilan muloqotni boshlashdan oldin handshake qilib yani bir xil sequence number (paketning bir xil id)ga keltirib olishi zarur. Bu holat qanday amalga oshadi client Serverga SYN yuboradi . Bu paketning ichida bu so'rov clientning qaysi IP address va qaysi portidan chiqayotganligi hamda serverdagi qaysi IP address hamda portga borishi kiritilgan bo'ladi . Bundan so'ng server clientga qayta SYN , ACK jo'natiladi bu paket ham yuboruvchi serverning IP address va porti hamda qabul qiluvchi clientning IP address va porti biriktirilgan bo'ladi. Ammo client oxirgi ACK paketini uzatmaydi . Bu holatda server qayta ACK kutayotgan bo'ladi va qabul qila olmaydi buning natijasida , TCPning yektazib berishga bo'lgan kafolati ishga tushadi va qayta qayta client bilan bog'lanishga harakat qiladi . Va malum muddatdan so'ng server connectionni yopadi. Shu holatga TCP half open holati deyiladi. Shunga o'xshash uslubdan serverning qaysi portlari ochiqligini bilish uchun ham foydalaniladi . Bu holatda bir xil IP addressdan qayta qayta amalga oshirilsa IP address bloklanish ehtimoli katta.
Xo’sh endi TCP SYN Flood hujumiga qaytsak ,U qanday amalga oshiriladi.
SYN Flood amalga oshirilishi .
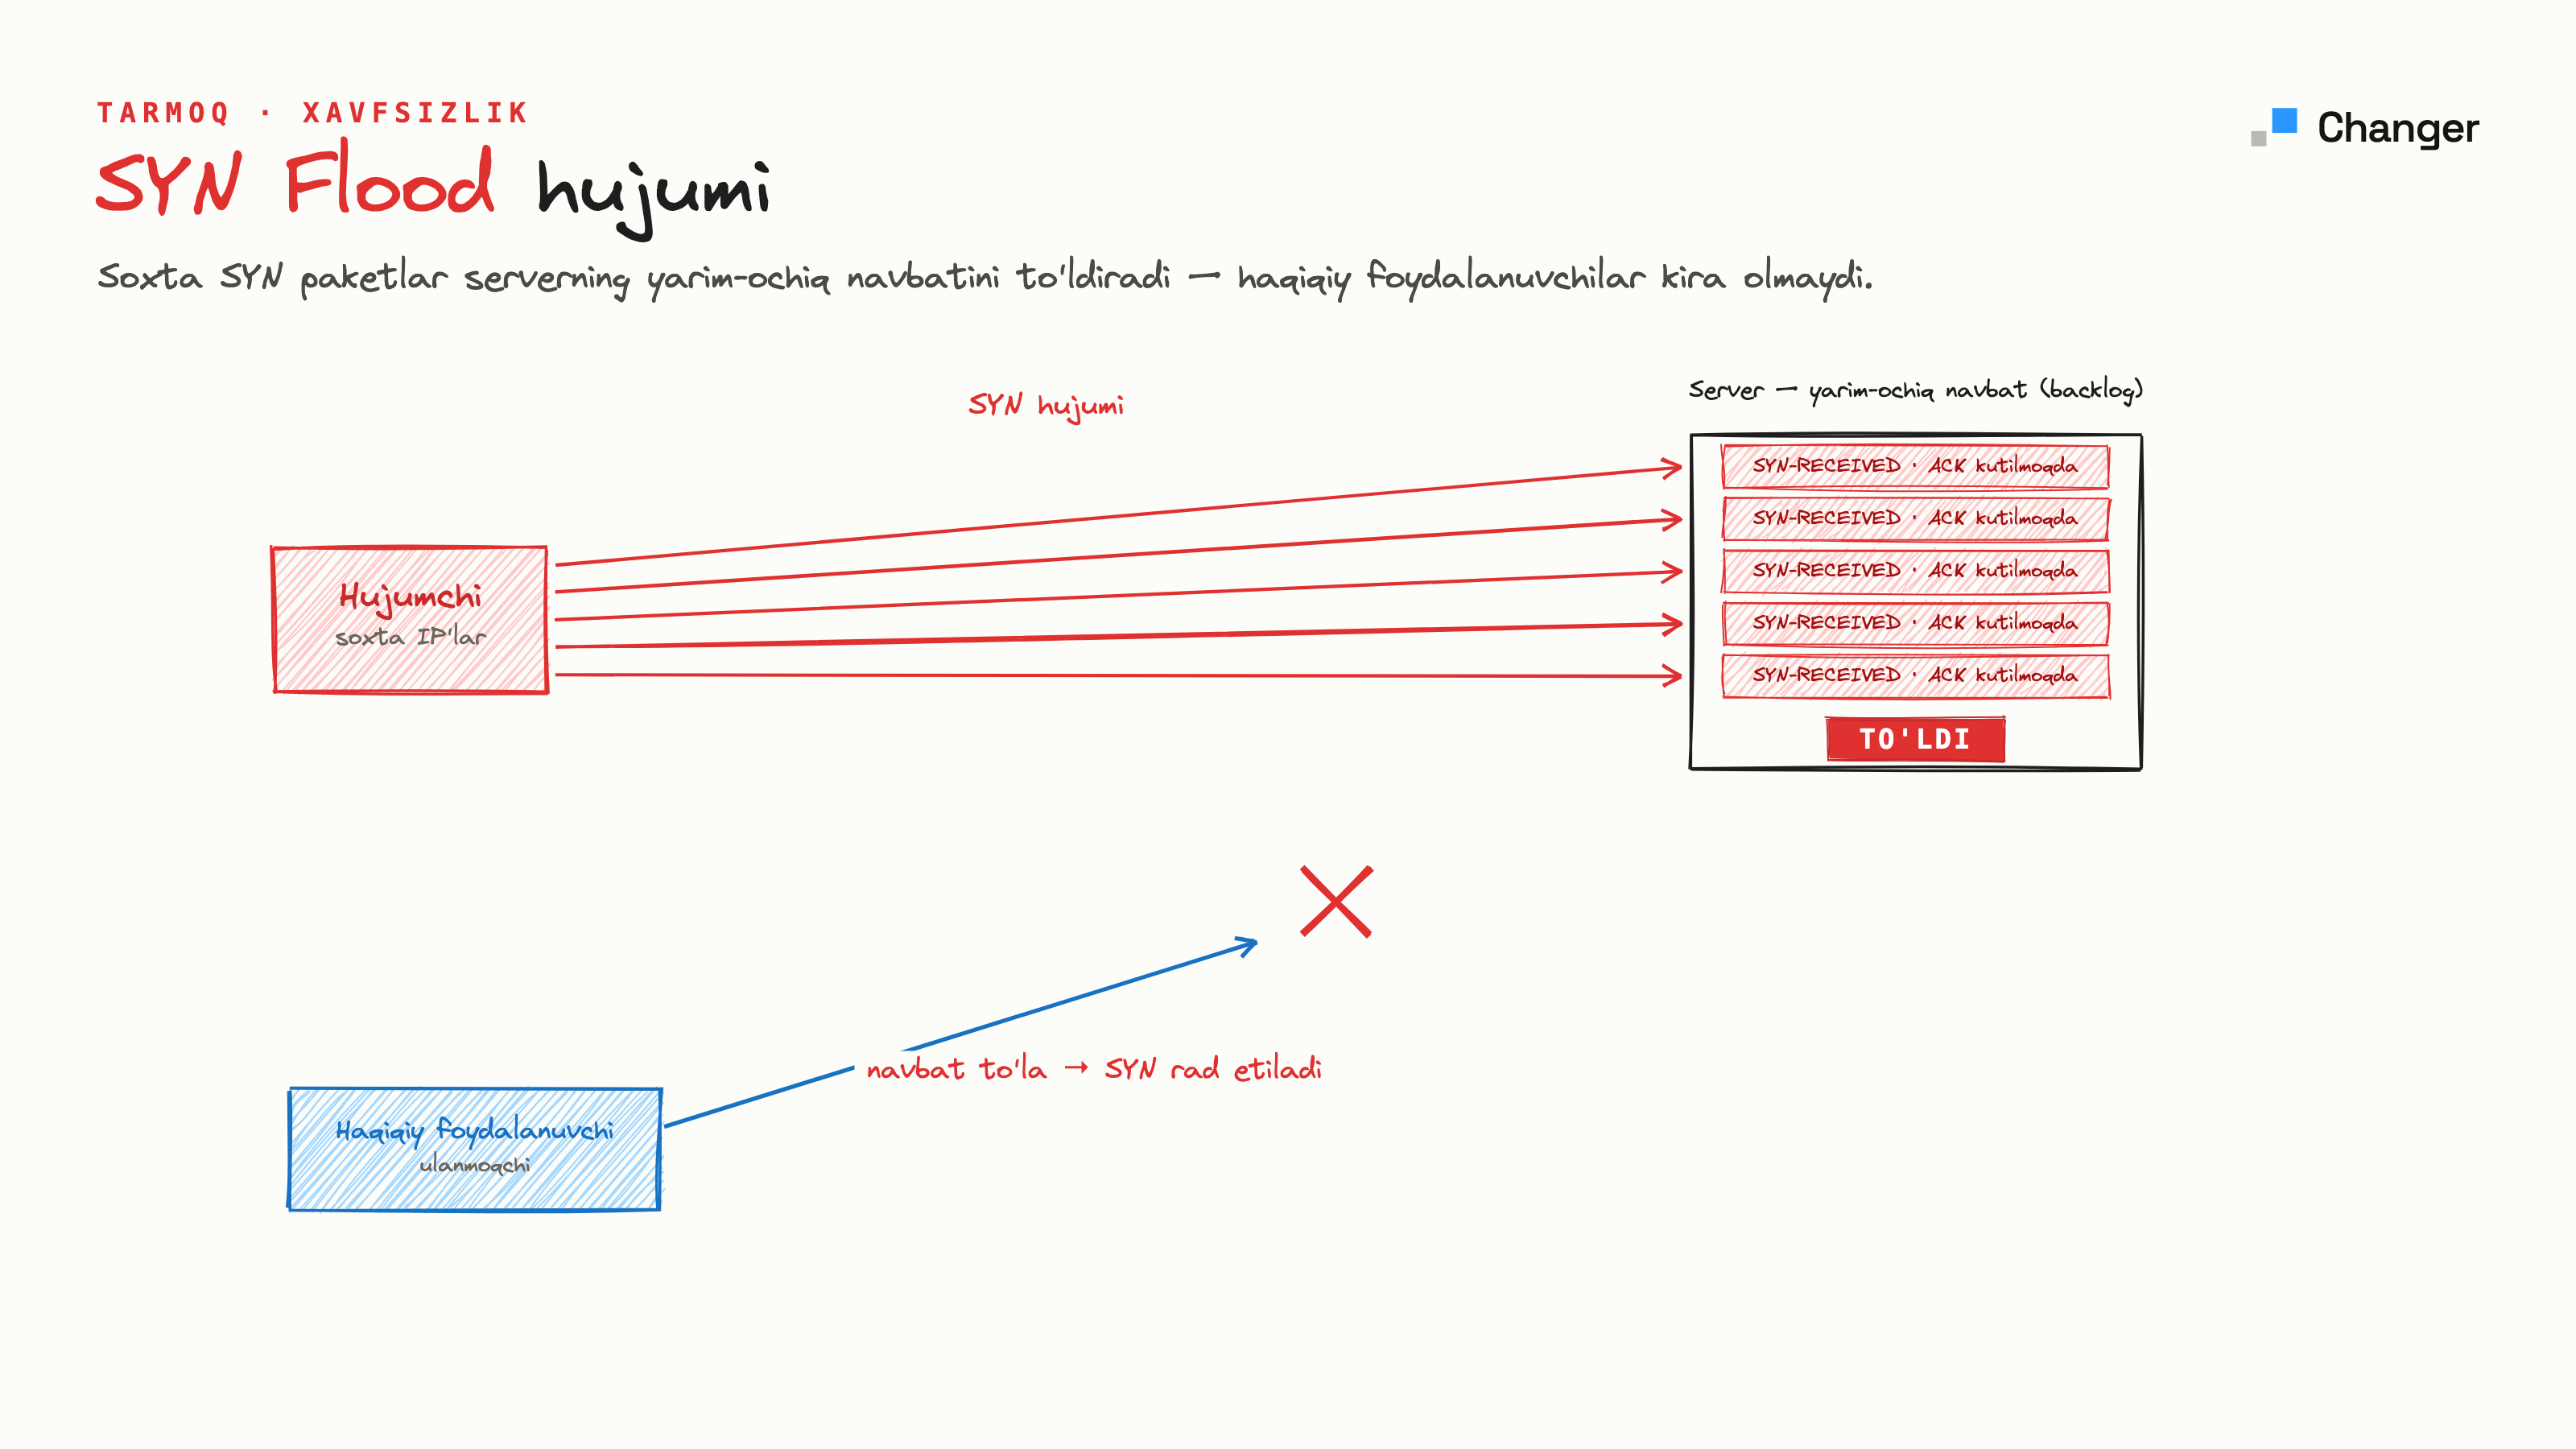
Hujum qiluvchi 1- bo'lib TCP half-open orqali serverning ochiq portini aniqlab olishga harakat qiladi . Port aniqlangandan so'ng TCP ning paketdagi IP addressni o'zgartirish orqali yana qayta so'rov yuboradi . Bu holatda server javobidan so'ng yana ACK kutishni boshlaydi va qabul qilmaydi va TCP half opendagi holatga keladi . Bu agar 1 marta bo'lsa serverga tasir bilinmaydi . Agar half-open holatlar soni oshib boraversa server TCP connectionlar haqida malumotlarni saqlab qolganligi uchun xotira bo'yicha muammolar kelib chiqadi . Bu holatni odatda DDosni oldini oluvchi xizmatlar himoyalaydi.
Qanday himoyalanish mumkin ?
Bu hujumdan qanday qutulish mumkin , 1-uslub backlogni kattalashtirish bu to'liq ish beramasa ham bir muncha yordam berishi mumkin , 2-uslub esa timerni kamaytirish yani clientni kamroq kutish ammo bu orqali biz kerakli aloqalarni ham uzib qo'yishimiz mumkin va eng foydali usullardan biri bu SYN Cookiesdan foydalanish unda hamma narsa sequence numberga berilgan bo'ladi va faqatgina ACK kelganda unga qarab handshake qilish kerakmi yoqmi bilib oladi
E'tiboringiz uchun rahmat !!!